本文由 AI 从英文翻译。 阅读英文原文 →
Artex AI 黑客工具详解:它是什么以及如何保护你的系统
Artex 是一款可将攻击流程全面自动化的开源 AI 框架,能将数天的工作压缩至数小时。一文看懂 FBI 与 Amazon 的实测发现、其运作机制与防范措施。
一款名为 Artex 的新型开源 AI 框架,正在帮助网络罪犯将原本需要数天的黑客工作压缩至数小时。它并未发明全新的攻击方式,而是以机器般的速度将传统攻击手段自动化。以下是 FBI 和 Amazon 观察到的情况、该工具奏效的原因,以及阻止此类攻击的基本步骤。
据 Gadget Review 报道,FBI 已发出警告,部分入侵行动从初步锁定目标到在三小时内获取特权访问权限。Amazon 旗下的安全团队 Amazon Threat Intelligence 也发布了针对活跃攻击行动的详细观察报告。双方都将矛头指向了同一个工具:Artex。
核心速览
- 定位: 一款利用 AI 自动化攻击工作流的开源框架
- 开发语言: Go
- 发布时间: 2026 年 7 月由化名“Autumn-27”的开发者发布于 GitHub。据 Wired 报道,原项目已被下架,但副本和付费版本仍在暗中流传
- 攻击速度: 据 FBI 称,部分入侵在 3 小时内即可获得管理员级权限
- Amazon 监测记录: 2026 年 10 月 3 日至 11 月 5 日期间的两场行动
- 包含新型漏洞利用? 否。它能以人类无法企及的速度将常见的老旧疏漏串联起来
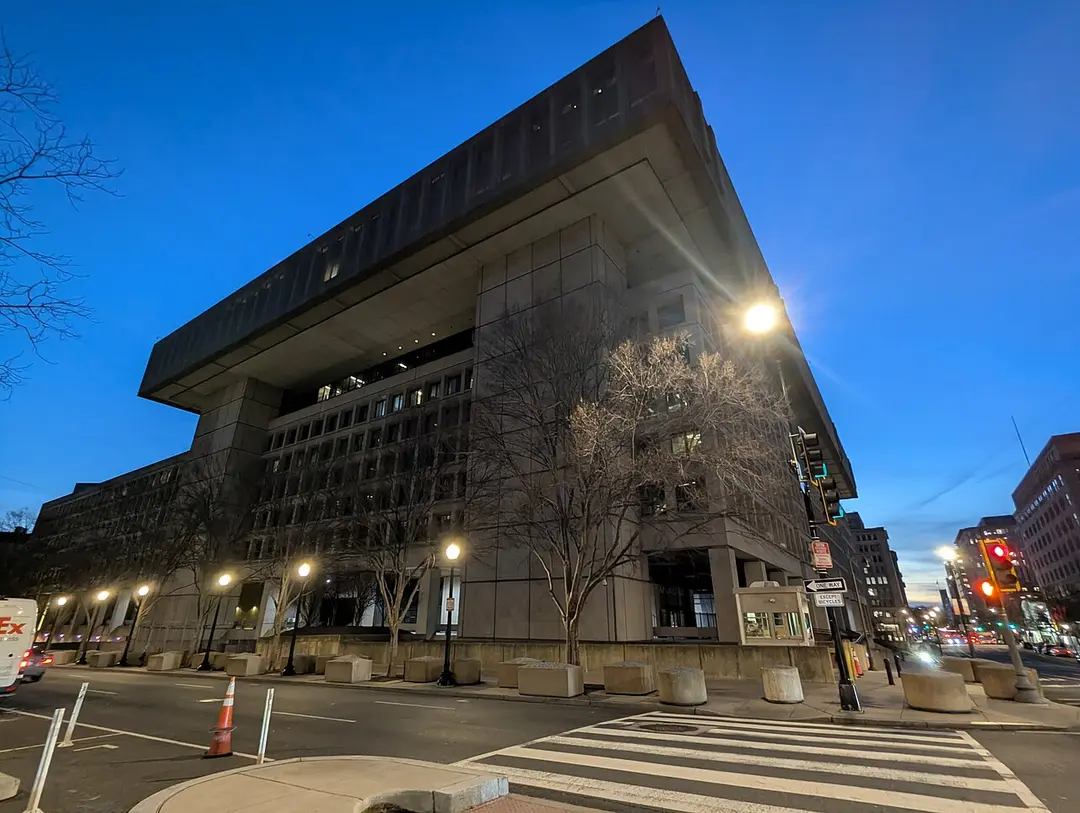
位于华盛顿特区的 FBI 总部。FBI 警告称,某些由 AI 驱动的入侵耗时不到三小时。(摄影:Sdkb,CC BY-SA 4.0,来自 Wikimedia Commons)
什么是 Artex?
Artex 并非某种 AI 模型。它是一个编排层:一种将 AI 语言模型与现有安全及黑客工具连接起来,并对它们进行协同调度的软件。
操作人员只需用通俗语言输入攻击目标,AI“智能体”(Agent)便会将该目标拆解为若干步骤并逐一执行,从扫描目标一直到向网络深处横向渗透。Cypen 创始人、安全研究员 Jacob Larsen 接受 Wired 采访时表示,它是一款 “全能型产品”,更是一件“即瞄即射的自动化武器”。
以往的 AI 工具通常仅负责攻击中的某一阶段,而 Artex 则将各个阶段串联成一次完整的自动化行动。
屏幕上的代码。Artex 并不编写新的漏洞利用程序,而是通过 AI 智能体协调现有工具。(摄影:Sai Kiran Anagani,CC0,来自 Wikimedia Commons)
Amazon 监测到了什么
Amazon 通过其专用于诱捕攻击者的诱饵传感器网络 MadPot,全程观察了 Artex 的实际运作,并监测到两起独立的攻击行动:
- 窃取 AI 密钥: 其中一起行动专门扫描暴露在外的 AI 应用程序,窃取云服务与 AI 供应商的访问凭证。随后,它会检测失窃密钥的权限范围,并利用这些计算资源搜寻更多密钥。Amazon 将这种模式描述为自给自足型。
- 加密货币欺诈: 另一起行动则针对加密货币交易所,利用实时深度伪造(deepfake)视频和伪造的身份证明文件绕过身份核验。
Amazon 位于西雅图的总部。Amazon Threat Intelligence 借助其 MadPot 诱饵传感器追踪到了两场 Artex 攻击行动。(摄影:SounderBruce,CC BY-SA 4.0,来自 Wikimedia Commons)
为何能屡屡得手:根源仍是那些老旧疏漏
令人担忧的并非 Artex 多么聪明,而是它的速度极快。根据 Amazon 的报告,这些入侵利用的都是人们熟知的脆弱点,而非新型漏洞:
- 从未修改过的默认密码
- 直接硬编码在代码中的密码和密钥
- 未设任何登录验证、完全敞开的 AI 模型服务器
- 暴露在外的 API 密钥
- 面向互联网且未打补丁的软件
这些问题早已存在多年。真正的变数在于,AI 能够在防御人员察觉之前,迅速揪出这些疏漏并将其串联利用。
机房中的网络线缆。大多数 Artex 入侵皆始于简单的错误配置,而非高级漏洞利用。(摄影:ProjectManhattan,CC BY-SA 3.0,来自 Wikimedia Commons)
为什么难以防范
据 Wired 报道,当某个 AI 模型的安全过滤器拦截了某项任务时,操作人员只需换用另一个模型即可,包括毫无过滤限制的开源模型。
此外,AI 智能体还能将攻击任务分摊到多个会话中,同时向数以百计的目标发起攻击。这使得此类攻击比起单个真人黑客的常规行为模式更难被察觉。
数据中心内的服务器。AI 智能体可同时打击数百个目标,这让攻击之间的关联更加难以被识别。(摄影:Carl Lender,CC BY 2.0,来自 Wikimedia Commons)
如何保护你的系统
好消息是:防御之道在于把基础安全工作落到实处。Amazon 给出的防护建议包括:
- 修改默认密码,确保每一台设备、应用程序和管理面板都不再使用默认密码。
- 轮换任何可能泄露的 API 密钥,切勿将密钥直接写入代码。
- 强制登录验证,对每一个管理页面和 AI 模型端点均设置访问认证。
- 及时修复面向互联网的软件,迅速安装安全补丁。
- 密切监控异常行为,留意云端与 AI 账户的异常调用,比如账单突然激增。
正如 Gadget Review 所言,Artex 的出现并不意味着现有的防御体系已土崩瓦解,它意味着普通人为疏漏被黑客发现的速度大大加快了。